

情報学部2年 濱本遙香
道を歩いていると、帽子やマフラーをかけてもらったお地蔵さんや、小さな祠を見かけることがあると思います。ここにはどんな物語があるのだろう、とスマートフォンで検索しても、何も出てこないことが多いのが現状です。
そんな小さな「知りたい」が、SecHack365で取り組んだ「Folklore Map Project」の出発点でした。
私は2025年度SecHack365の思索駆動コースに1年間所属し、民間伝承と地図、情報技術、そしてセキュリティについて考えました。その1年を振り返りたいと思います。
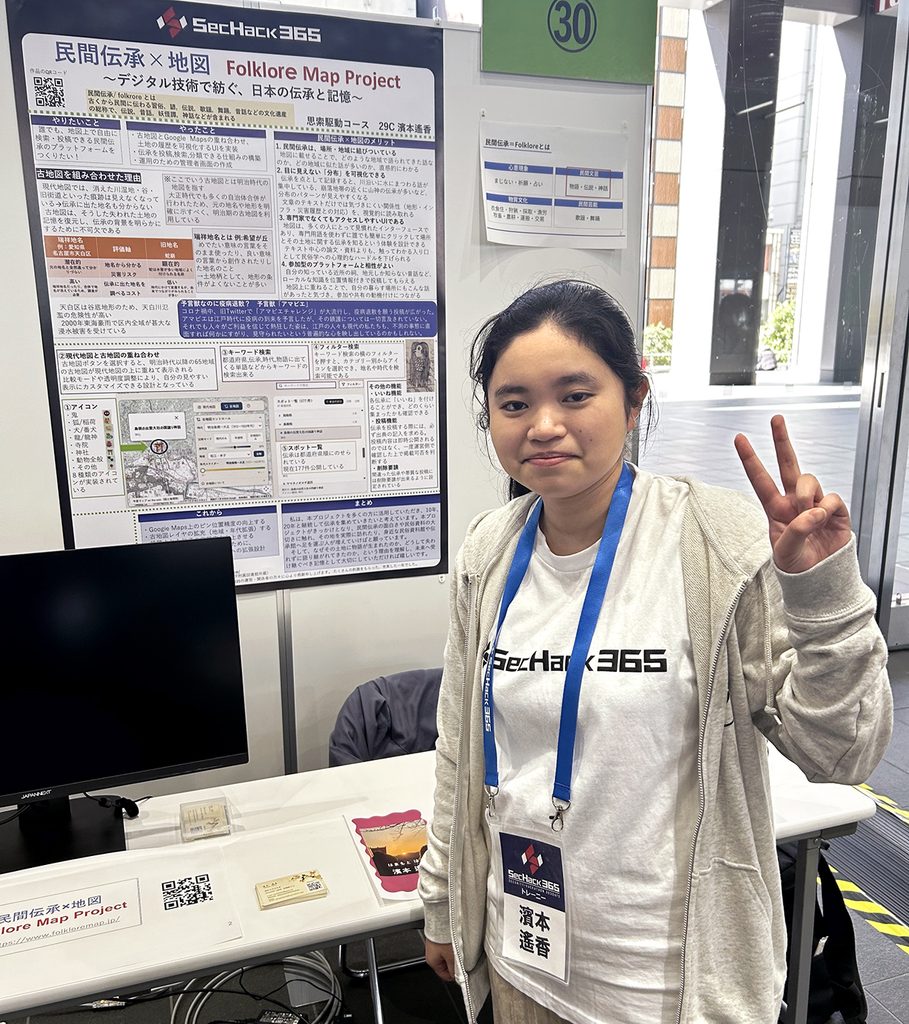
そもそもSecHack365とは
ここまで読んで、「そもそもSecHack365ってなんぞや?」と思った方も多いと思います。
SecHack365とは、25歳以下を対象に、セキュリティに関するさまざまな課題にアイデアで切り込み、新しいものを生み出せる「セキュリティイノベーター」を育成する長期ハッカソンです。国立研究開発法人情報通信研究機構(NICT)が主催しています。
とはいえ、「セキュリティのハッカソン」と聞くと、ひたすらプログラムを書いたり、難しい技術を勉強したりする場所を想像するかもしれません。私も参加する前は、なんとなくそんなイメージを持っていました。
実際には、第一線で活躍するトレーナーの方々や、セキュリティに関わる仕事をされている方、そして過去の修了生であるアシスタントから助言や意見をもらいながら、1年間かけて自分の興味や問題意識を形にしていく場です。研究をする人もいれば、開発をする人もいる。新しいサービスを考える人もいれば、今まであまりセキュリティとは結びつかなかった分野からアプローチする人もいます。
そして、SecHack365の面白いところは、「作品を作って終わり」ではないことです。まず自分で考えて、作ってみる。そして発表する。そこでトレーナーや参加者から意見をもらう。その意見をもとに、次のイベントまでにまた考えて、作り直す。この繰り返しを一年間続けます。
そのため、最初に考えていたアイデアが、そのまま最後まで残るとは限りません。むしろ、「こっちのほうが面白いのでは?」「本当にこれを使う人はいるのか?」「そもそも自分は何を解決したいんだろう?」と、活動を続ける中で何度も考え直すことになります。
私自身も、最初から「民間伝承×地図」という形が完成していたわけではありません。SecHack365でいろいろな人から意見をもらい、自分でも考え続ける中で、少しずつ今の「Folklore Map Project」という形になっていきました。
だから私にとってSecHack365は、「1年かけて作品を完成させる場所」というより、「1年かけて自分の『面白い』を掘り下げていく場所」だったのだと思います。
5つのコースを圧倒的な偏見で紹介
2025年度のSecHack365には、開発駆動、学習駆動、思索駆動、研究駆動、表現駆動の5つのコースがありました。ここからは公式の説明ではなく、私の個人的な所感です。圧倒的な偏見を含みます。
- 開発駆動コース:技術!技術!技術! とりあえず手を動かして考えよう
- 学習駆動コース:新しいことでも、これまで学んできたことでも、とにかくいろいろ学んでみる。そして、学んだことを使って作っていこう。
- 思索駆動コース:とりあえず思索する。自分の中でも他の人と話してでも思索する。モノづくりより考えることが先にある。かなり特異。
- 研究駆動コース:大学のゼミのようなイメージ
- 表現駆動コース:5コースの中で唯一のグループワーク。イベント回の夜は基本的に寝ない
私は、この中の「思索駆動コース」に所属していました。残念ながら、思索駆動コースは私たちの代を最後になくなってしまいましたが、その後進として「融合駆動コース」があります。
こうして振り返ってみると、5つのコースがそれぞれ違った方向を向いていたからこそ、SecHack365には本当にいろいろな人が集まっていたのだと思います。
「なんか面白そう!」だけで飛び込んだ
では、SecHack365には実際にどのような人が参加しているのでしょうか。
参加する前の私は、「セキュリティに強い興味があって、技術にも詳しい人たちが集まっているんだろうな」と思っていました。でも、実際に参加してみると、CTF、低レイヤー、高レイヤー、ネットワーク、HCI、UI・UX、AIなど、本当にさまざまな分野の人たちが集まっていました。しかも、過去には美術大学出身の方がいたり、同じ思索駆動コースには歯学部出身の方がいたりします。関心のある分野も、得意なことも、本当にばらばらです。
「SecHack365」という名前から、セキュリティの専門家が集まる場所を想像していた私にとって、これは少し意外なことでした。
もともと、SecHack365というものがあること自体は知っていました。ただ、最初は「私の技術力じゃ無理だろうなぁ」と思って、半分諦めていました。そんなとき、先ほど紹介した美術大学出身の方が書いたnoteをたまたま読みました。そして、読んでいるうちに、「なんだか面白そう!」と思うようになり、チャレンジするだけならタダだし、応募することにしました。
ちなみに、私が「思索駆動コース」を選んだのも、最初から明確な理由があったわけではありません。いくつかあるコースの中で、「自分にはこれが一番合っていそうだな」と感じたからです。
「よく分からないけれど、なんだか面白そう」という気持ちで飛び込んだのが、私のSecHack365の始まりでした。
ここまでが、私がSecHack365を知り、参加を決意するまでのお話です。
こんなに長々とした文章を読んでくださって、ありがとうございます。
後編では、いよいよ実際にSecHack365へ参加してからのお話です。イベント回でどんな経験をしたのか、そこで出会った人たちから何を学んだのか、を中心に書いています。「もうちょっと読んでもいいよ」という方は、ぜひ後編も読んでもらえるとうれしいです。
関連リンク
Related topics関連記事
いいね!


